Objektspeicher für Backup

S3-native Objektspeicherlösung, entwickelt für Veeam, die Ihre Backups Schutz vor Ransomware macht, indem sie Zero Access erzwingt, um destruktive Aktionen auszuführen.

Demo anfragen

Wichtigste Erkenntnisse

Ransomware zielt häufig auf Backups ab, um die Wiederherstellungsfähigkeit zu zerstören. Objektspeicher mit S3 Object Lock im Compliance-Modus hilft, diese Fähigkeit zu bewahren, indem jedes Backup für den definierten Aufbewahrungszeitraum gesperrt wird.

On-Premises-Objektspeicher hält aktuelle Backups in der Nähe für schnelle Wiederherstellung, während Cloud-Kopien Offsite-Schutz als Teil einer 3-2-1-1-0-Strategie bieten.

Nicht jede Objektspeicherlösung, die S3 Object Lock unterstützt, liefert Absolute Immutability, bei der selbst der privilegierteste Admin oder ein Angreifer mit Zugriff auf Backup-Speicher Daten nicht ändern oder löschen kann.

Was ist Objektspeicher?

Enorme Datenmengen werden jeden Tag erzeugt, wobei aktuelle Zahlen darauf hindeuten, dass über 328 Millionen Terabyte täglich generiert werden. Diese massive Menge an Informationen unterstreicht die kritische Notwendigkeit für Datensicherheit, um Ihre digitalen Vermögenswerte gegen Cyber-Bedrohungen wie Ransomware zu schützen.

Objektspeicher, auch als objektbasierter Speicher bekannt, ist eine Architektur, die Daten als einzelne Objekte organisiert, jeweils mit eindeutigen Metadaten und Kennungen, statt als Dateien in Ordnern oder Blöcke auf einer Festplatte. Jedes Objekt wird in einem flachen Namensraum gespeichert und über eine Programmierschnittstelle (API) abgerufen.n.

Objektspeicher vs. Dateispeicher vs. Blockspeicher

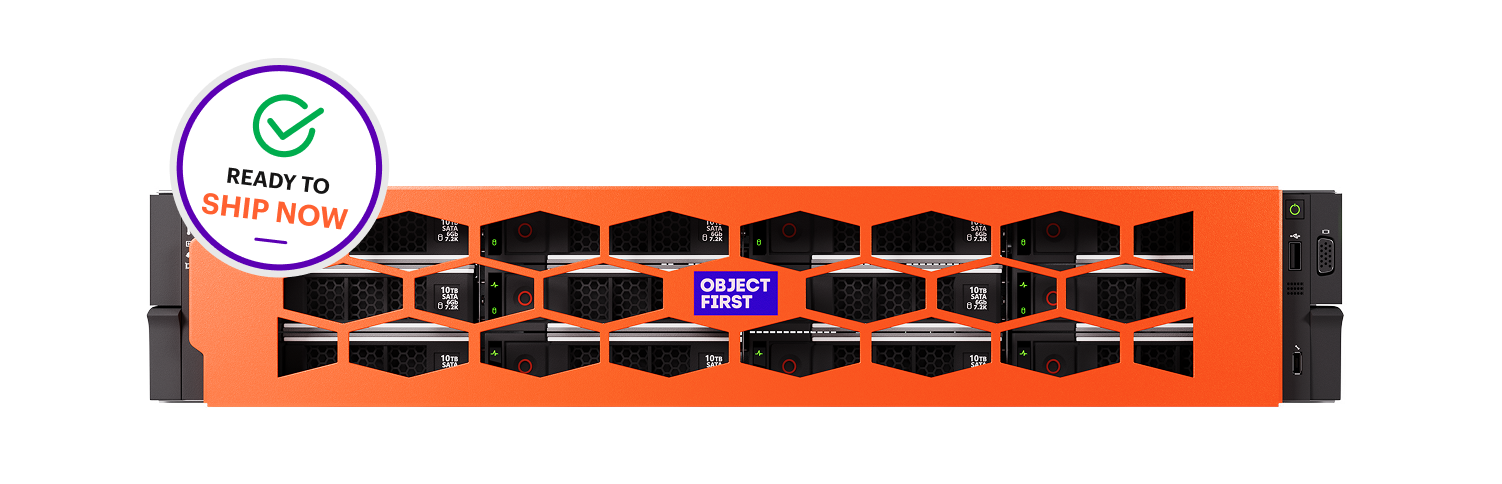
Object First bietet Zero-Trust-, S3-native und absolut unveränderliche Speicherlösungen – optimiert für maximale Backup- und Recovery-Leistung. Die Appliance ist in nur 15 Minuten einsatzbereit.

    • Hält Daten als in sich geschlossene Objekte mit umfangreichen Metadaten in einem flachen Namensraum, auf die über eine API zugegriffen wird. Er skaliert bis in den Petabyte-Bereich und kann Immutability für jedes Objekt über S3 Object Lock durchsetzen, was ihn zur besten Wahl für Backups und große Mengen unstrukturierter Daten macht.

    • Gehärtete Appliance mit Zero Access für destruktive Aktionen auf Firmware, Betriebssystem und Daten

    • Klare Trennung von Backup-Software und Storage-Hardware für maximale Resilienz

Wie funktioniert Objektspeicher

Sichere Datenspeicherung bezieht sich darauf, Ihre digitalen Informationen vor unbefugtem Zugriff, Verlust oder Diebstahl zu schützen. Es umfasst den Einsatz von Technologien und Praktiken, um Daten vor Hacking, bösartiger Malware und anderen Arten von Cyberangriffen zu schützen. Dieser Schutz gilt nicht nur, wenn Daten auf physischen Geräten gespeichert sind, sondern auch, wenn sie in der Cloud gespeichert oder über Netzwerke übertragen werden.

Da jedes Objekt unabhängig verwaltet wird, können Speichersysteme Richtlinien direkt auf Objektebene anwenden. Für den Schutz von Backup ermöglicht diese Objektspeicherarchitektur

Objektspeichertypen

Unveränderliche Backup-Lösungen erzeugen Sicherungsdaten, die nach dem Schreiben weder verändert, verschlüsselt noch gelöscht werden können, bis die Aufbewahrungsfrist abläuft.

Unveränderliche Backups sind ab dem Zeitpunkt ihrer Erstellung gesperrt. Das bedeutet, dass kein Prozess, keine Anwendung und keine Person sie verändern kann, solange das Aufbewahrungsfenster aktiv ist.

Wenn Ransomware zuschlägt und Zugangsdaten kompromittiert werden, bleiben unveränderliche Backup-Daten unberührt und stellen sicher, dass Ihre letzte Verteidigungslinie für Wiederherstellungen verfügbar ist.

Deshalb benötigt jedes Unternehmen unveränderlichen Backup-Speicher:

  • On-Premises-Objektspeicher

    On-Premises-Objektspeicher wird auf Hardware betrieben, die Sie selbst kontrollieren. Er verwendet in der Regel den S3-API-Standard, wodurch er mit Backup-Software wie Veeam kompatibel ist. Da Wiederherstellungen über das lokale Netzwerk erfolgen, dient er als Performance-Tier, auf dem aktuelle und geschäftskritische Backups für eine schnelle Wiederherstellung gespeichert werden.

  • Cloud-Objektspeicher

    Cloud-Objektspeicher wird auf Remote-Servern betrieben, meist bei Public-Cloud-Anbietern wie AWS, Azure oder Google Cloud, und bietet flexible Skalierbarkeit sowie integrierte geografische Redundanz. Diese Vorteile machen ihn zur idealen Lösung für Offsite-Kopien und die langfristige Aufbewahrung, wobei ältere Backups in die Capacity- und Archive-Tiers verschoben werden.

  • Hybrider Objektspeicher

    Hybrider Objektspeicher kombiniert beide Arten: Der On-Premises-Speicher enthält die schnelle, immutable Kopie, während die Cloud die Offsite-Kopie speichert. Diese Kombination ist ein wichtiger Bestandteil der Umsetzung der 3-2-1-1-0-Regel, die mindestens drei Kopien der Daten auf zwei Medientypen vorsieht, davon eine Offsite-Kopie, eine immutable Kopie und null Wiederherstellungsfehler, die durch Tests bestätigt werden.

Anwendungsfälle für Objektspeicher

Backup ist einer von vielen

Für diese Branchen ist eine unveränderliche Backup-Lösung kein optionales Sicherheitsmerkmal, sondern ein zentraler Bestandteil ihrer Überlebens- und Compliance-Strategie.

  • Immutable Backups gegen Ransomware

    Mit S3 Object Lock im Compliance-Modus gesperrte Backups folgen einem Write-once, read-many (WORM)-Modell und können während ihres definierten Aufbewahrungszeitraums nicht verändert oder gelöscht werden.

  • Disaster Recovery und Kontinuität

    Objektspeicher schützt Daten in der Regel durch Erasure Coding vor Laufwerksausfällen und repliziert sie an andere Standorte, sodass Wiederherstellungspunkte auch nach einem Ausfall verfügbar bleiben.

  • Branchenspezifischer Datenschutz

    Gesundheitswesen, Finanzwesen, Behörden und andere regulierte Branchen nutzen Objektspeicher, um Datensätze wie Patientendaten, Transaktionsprotokolle und öffentliche Archive aufzubewahren und gleichzeitig regulatorische Anforderungen und Aufbewahrungsfristen einzuhalten.

  • Data Lakes und KI

    Objektspeicher speichert die großen, unstrukturierten Datensätze, die zum Trainieren von Modellen für künstliche Intelligenz (KI) und maschinelles Lernen (ML) verwendet werden, und nutzt Metadaten, damit sich bestimmte Datensätze schnell finden lassen.

  • Protokolle und Audit-Trails

    Sicherheit-Protokolle und Compliance-Audit-Trails können unveränderlich aufbewahrt werden, sodass Datensätze als Beweismittel für Audits und Untersuchungen von Sicherheitsvorfällen intakt bleiben.

  • Repositorien für unstrukturierte Daten

    Objektspeicher konsolidiert Mitarbeiterdateien, Forschungsdokumente, Projekt-Assets und Archive in einem einzigen skalierbaren Repository.

Ist Ihr Objektspeicher Absolut unveränderlich

Object First bietet Zero-Trust-, S3-native und absolut unveränderliche Speicherlösungen – optimiert für maximale Backup- und Recovery-Leistung. Die Appliance ist in nur 15 Minuten einsatzbereit.

    • Ein vollständig dokumentierter, offener Standard mit nativer Immutability, der unabhängige Penetrationstests und Verifizierung durch Dritte ermöglicht.

    • Gehärtete Appliance mit Zero Access für destruktive Aktionen auf Firmware, Betriebssystem und Daten

    • Klare Trennung von Backup-Software und Storage-Hardware für maximale Resilienz

Wie man eine Objektspeicherlösung für Veeam

Für Organisationen, die Veeam betreiben, helfen diese acht Prüfungen dabei, unabhängig verifizierte Immutability von unbelegten Anbieterbehauptungen zu unterscheiden.

Nur Object First liefert Absolute Unveränderlichkeit, bei der niemand – weder Administrator noch Angreifer – Backup-Daten verändern oder löschen kann.

Drei Grundprinzipien für Absolute Unveränderlichkeit:

1. Fordern Sie einen Drittanbieter-Nachweis für Absolute Immutability an

Ergebnisse unabhängiger Penetrationstests sollten bestätigen, dass niemand – einschließlich des am höchsten privilegierten Admin – Backup-Daten verändern oder löschen kann.

2. Bestätigen Sie, dass S3 Object Lock im Compliance Mode läuft

Veeam empfiehlt Compliance Mode für unveränderliche Backups, während Governance Mode es Benutzern mit speziellen Berechtigungen erlaubt, gesperrte Backups zu löschen, bevor ihre Aufbewahrungsfrist endet. müssen unmittelbar beim Schreiben unveränderlich sein.

3. Prüfen Sie die Veeam Ready-Validierung und native Integration

Achten Sie auf die Veeam Ready Object with Immutability-Validierung, Direct-to-Object-Unterstützung und die Veeam Smart Object Storage API (SOSAPI), mit der Veeam die Kapazität und den freien Speicherplatz des Repositories melden kann und die Load Balancing über Speicherknoten hinweg unterstützt [3].

4. Messen Sie die Wiederherstellungsgeschwindigkeit, nicht nur die Ingest-Geschwindigkeit

On-Premises-Objektspeicher dient häufig als Performance-Tier in einem Veeam Scale-out-Backup-Repository, daher sollte er schnelle Restores und Veeam Instant Recovery unterstützen.

5. Planen Sie Wachstum ohne NeukonfigurationTarget Storage Appliance

Die Kapazität sollte durch Hinzufügen von Knoten wachsen, ohne Backup-Jobs oder Repositories in Veeam neu zu konfigurieren.

6. Ende-zu-Ende-Verschlüsselung verlangen

Backup-Daten, die im Moment ihrer Erstellung mit rotierenden Schlüsseln verschlüsselt werden, können nicht gelesen werden – selbst wenn Bucket-Anmeldedaten kompromittiert werden.

7. Multi-Faktor-Authentifizierung (MFA) für den Speicherzugriff verlangen

Angreifer nutzen häufig gestohlene Anmeldedaten, um in Backup-Systeme einzudringen, und MFA fügt eine zweite Hürde hinzu, bevor jemand Speichereinstellungen ändern kann.

8. Stellen Sie sicher, dass es zu einer hybriden 3-2-1-1-0-Strategie passt

Veeam sollte in der Lage sein, Backups aus On-Premises-Objektspeicher in Cloud-Objektspeicher zu kopieren, wie z. B. Veeam Data Cloud Vault, und damit die für die Langzeitaufbewahrung benötigte Off-Site-Kopie hinzuzufügen.

Mit Object First können wir jetzt garantieren, was unser altes Backup-Ziel nicht konnte: die Immutability unserer Backup-Daten. Wir sind jetzt vollständig vor Ransomware-Angriffen geschützt.

Matthias Altensleben

Head of IT, Bezirksamt Steglitz-Zehlendorf

S3-On-Premises-Objektspeicher für Veeam mit absoluter Immutabilität

Wenn Ransomware zuschlägt – nicht falls –, stehen die Zukunft Ihres Unternehmens, Ihr Ruf und Ihre Karriere auf dem Spiel.

Object First bietet Zero-Trust-, S3-nativen und absolut unveränderlichen Speicher – optimiert für unschlagbare Veeam-Backups und -Wiederherstellungen.

Demo anfragen

FAQ

Warum ist Objektspeicher wichtig?

Objektspeicher verarbeitet große Mengen unstrukturierter Daten im großen Maßstab und unterstützt objektbasierte Aufbewahrungssperren, die die Kernvorteile von Objektspeicher für Backup sind. Organisationen können Backup-Repositories ohne Neukonfiguration erweitern, während S3 Object Lock im Compliance Mode Wiederherstellungspunkte für ihre definierte Aufbewahrungsfrist unveränderbar hält.

Was ist S3 Object Lock in Objektspeicher?

S3 Object Lock wendet ein WORM-Modell auf Objekte an und verhindert, dass sie während eines definierten Aufbewahrungszeitraums [1] überschrieben oder gelöscht werden. Im Compliance-Modus kann kein Benutzer, unabhängig von seinen Berechtigungen, die Sperre entfernen, während der Governance-Modus Benutzern mit speziellen Berechtigungen erlaubt, sie zu überschreiben.S3 Object Lock im Compliance-Modus, da er Änderungen auf API-Ebene unabhängig von Administratorrechten verhindert.

Gibt es Nachteile bei Objektspeicher?

Objektspeicher ist nicht für transaktionale Workloads mit niedriger Latenz wie Datenbanken ausgelegt, bei denen Blockspeicher besser abschneidet. Objekte können außerdem nicht teilweise geändert werden, sodass jede Änderung ein neues Objekt oder eine neue Version erzeugt.NIS2, DSGVO oder HIPAA durch eine überprüfbare, manipulationssichere Nachverfolgbarkeit aller Wiederherstellungspunkte. Automatisierte, nicht löschbare Aufbewahrung stellt sicher, dass gesetzliche Anforderungen ohne Risiko manueller Fehler erfüllt werden.

Warum ist Objektspeicher am besten für Backup und Wiederherstellung?

Objektspeicher kombiniert native Immutability durch S3 Object Lock im Compliance-Modus mit der Skalierung, um ohne Datei- oder Verzeichnislimits auf Petabytes zu wachsen. In Kombination mit Cloud-Kopien ermöglicht On-Premises-Objektspeicher eine schnelle lokale Wiederherstellung, während die Cloud Offsite-Schutz hinzufügt.NIS2, DSGVO oder HIPAA durch eine überprüfbare, manipulationssichere Nachverfolgbarkeit aller Wiederherstellungspunkte. Automatisierte, nicht löschbare Aufbewahrung stellt sicher, dass gesetzliche Anforderungen ohne Risiko manueller Fehler erfüllt werden.

Referenzen

[1] Amazon Web Services. „Objekte mit Object Lock sperren.“ Amazon S3 Benutzerhandbuch. 2026. https://docs.aws.amazon.com/amazons3/latest/userguide/object-lock.html

[2] Omdia. „Wiederherstellung ohne Kompromisse: Der datenbasierte Nachweis für Backup-Speicher mit Absolute Immutability.“ Von Object First beauftragte Studie. 2026. https://objectfirst.com/recovery-without-compromise/