Object storage local para backups

Solución almacenamiento de objetos nativa de S3 diseñada para Veeam que aplica Zero Access, garantizando que nadie pueda alterar ni eliminar los datos de copia de seguridad, ni siquiera con credenciales de administrador.

Solicitar una demo

En la mayoría de los ataques de ransomware, los atacantes no solo cifran tus datos; primero atacan los sistemas de copia de seguridad, con el objetivo de forzar el pago del rescate destruyendo tu capacidad de recuperación.?

Para sobrevivir a estos ataques, necesitas copias de seguridad absolutamente inmutables, de modo que ni el administrador con más privilegios ni un atacante con acceso al almacenamiento de copias de seguridad pueda modificar o eliminar datos. Para los appliances de backup y los sistemas de almacenamiento, S3 almacenamiento de objetos es la única forma de lograrlo.328 millones de terabytes diarios. Esta masiva cantidad de información resalta la necesidad crítica de seguridad de datos, protegiendo sus activos digitales contra amenazas cibernéticas como el ransomware.

Combinado con copias de seguridad en la nube, el almacenamiento on‑premises es una parte importante de una estrategia híbrida que sigue la regla

¿Qué es almacenamiento de objetos on‑premises?

El almacenamiento de objetos es una arquitectura que organiza los datos como objetos independientes, cada uno con metadatos e identificadores únicos, en lugar de como archivos en carpetas o bloques en un disco. Cada objeto se almacena en un espacio de nombres plano y se accede a él a través de una API.

El almacenamiento de objetos local lleva esta arquitectura a su centro de datos, bajo su control. Se ejecuta en hardware físico que usted gestiona, normalmente utilizando el estándar de la API S3 para garantizar la compatibilidad con Veeam y otros programas de copia de seguridad. A diferencia del almacenamiento de archivos o en bloques, combina la escalabilidad y las capacidades de inmutabilidad de los datos necesarias para un almacenamiento de copias de seguridad eficaz y seguro.

¿Cómo funciona almacenamiento de objetos on‑premises?

  1. El almacenamiento seguro de datos se refiere a mantener su información digital a salvo de accesos no autorizados, pérdida o robo. Implica el uso de tecnología y prácticas para proteger los datos de hackeos, malware malicioso y otros tipos de ataques cibernéticos. Esta protección se aplica no solo cuando los datos están almacenados en dispositivos físicos, sino también cuando se mantienen en almacenamiento en la nube o se transmiten a través de redes.

  2. El almacenamiento de objetos guarda los datos de copia de seguridad como objetos compuestos por los propios datos, metadatos y un identificador único. Como cada objeto se gestiona de forma independiente, los sistemas de almacenamiento pueden aplicar políticas directamente a nivel de objeto. Para la protección de copias de seguridad, esto habilita capacidades como controles de retención a nivel de objeto y repositorios altamente escalables.

¿Por qué es importante almacenamiento de objetos on‑premises?

El almacenamiento de objetos se está convirtiendo en el repositorio preferido para los datos de copia de seguridad, ya que ofrece capacidades que el almacenamiento tradicional de archivos y bloques no logra igualar.

Para las organizaciones que utilizan Veeam, el almacenamiento de objetos local resuelve tres exigencias contrapuestas a la vez: una recuperación local rápida cuando se producen incidentes, una protección inmutable que el ransomware no puede eludir y un mayor control sobre la ubicación de los datos de copia de seguridad, lo que contribuye al cumplimiento de marcos normativos y de gobernanza como el RGPD, la DORA y la NIS2.

Las ventajas de almacenamiento de objetos on‑premises

Las instituciones educativas dependen de datos altamente especializados: no solo archivos y bases de datos, sino también expedientes académicos, propiedad intelectual de investigación, PII de estudiantes y contenido de LMS de alta velocidad que mantiene los campus funcionando y en cumplimiento.

A diferencia de los entornos corporativos típicos, las redes académicas combinan sistemas administrativos complejos con grandes cargas de trabajo pedagógicas y de investigación, todo lo cual debe preservarse con integridad absoluta y capacidad de recuperación garantizada.

Los entornos institucionales que se benefician de un almacenamiento de copias de seguridad para educación seguro incluyen:

  • Inmutabilidad nativa

    Bloqueo de objetos de S3 en Modo de Cumplimiento impide que los objetos almacenados se modifiquen o eliminen durante un periodo de retención definido, incluso si las credenciales se ven comprometidas. El versionado, cuando se usa con Object Lock, conserva múltiples puntos de recuperación inmutables.

  • Aplicación a nivel de protocolo

    Como el Modo de Cumplimiento se aplica en la capa almacenamiento de objetos, los ajustes de retención no pueden ser sobrescritos por administradores, operadores de backup ni atacantes.almacenamiento inmutable, estas entidades pueden proteger los datos del SIS y las grabaciones de vigilancia frente a cifrado o eliminación accidental. El almacenamiento seguro para educación asegura el cumplimiento de FERPA evitando la pérdida permanente o la exposición de información personal de los estudiantes.

  • Cifrado de extremo a extremo

    Los datos de copia de seguridad S3 pueden cifrarse con claves rotativas en el momento en que se crean, de modo que, incluso si las credenciales del bucket se ven comprometidas, no pueden leerse ni exfiltrarse.respaldo dedicados reducen el riesgo de corrupción por sincronización en la nube, manteniendo la integridad total de repositorios de conferencias digitales y portales estudiantiles.

  • Verificación por terceros

    Basado en un protocolo abierto y completamente documentado, S3 almacenamiento de objetos permite pruebas

  • Escalabilidad

    Los repositorios pueden escalar hasta petabytes añadiendo nodos, sin límites de archivos ni de bloques.inmutabilidad a nivel de almacenamiento previene la corrupción silenciosa de datos, asegurando que la investigación fundamental permanezca como fuente de verdad intacta.

  • Metadatos enriquecidos

    Cada objeto incorpora metadatos personalizables que habilitan la búsqueda, la automatización y las políticas de ciclo de vida y retención.

Descubre cómo MFL aumentó las velocidades de copia de seguridad en un 15% y logró el cumplimiento de NIS2 con almacenamiento de objetos on‑premises de Object First

Leer el caso de estudio

Casos de uso de almacenamiento de objetos on‑prem

Las organizaciones adoptan almacenamiento de objetos on‑premises por distintos motivos, pero la mayoría de los casos de uso se centran en tres prioridades: proteger las copias de seguridad frente al ransomware, acelerar la recuperación tras incidentes y respaldar requisitos de cumplimiento y gobernanza.

    • Usa la funcionalidad direct-to-object de Veeam, aprovechando almacenamiento de objetos nativo S3 para backups seguros y de alto rendimiento sobre arquitectura Zero Trust.

    • Appliance reforzado con Acceso Cero para acciones destructivas al firmware, OS o datos.

    • El factor de forma del hardware garantiza separación estricta entre software de backup y servidores de almacenamiento, asegurando múltiples zonas de resiliencia para mantener datos resistentes a ataques.

Explicación del almacenamiento híbrido de copias de seguridad

El almacenamiento Seguro se construye por capas, no con funciones aisladas. Aunque las siguientes prácticas aportan protección, el almacenamiento de datos absolutamente inmutable será, en última instancia, lo que garantice que una copia de seguridad sobreviva a un ataque.

La regla de copia de seguridad 3-2-1-1-0 se desarrolló como un marco para construir estrategias de backup resilientes que puedan resistir ataques de ransomware, fallos de sistema y desastres a nivel de sitio. Para lograr tanto una recuperación rápida como protección fuera del sitio, muchas organizaciones adoptan una estrategia híbrida de copia de seguridad que combina almacenamiento on‑premises y en la nube.

El almacenamiento on‑premises guarda los datos localmente en infraestructura física que controlas, normalmente appliances diseñados específicamente, cabinas SAN o NAS, o sistemas almacenamiento de objetos. La recuperación es rápida a través de redes locales, y ningún proveedor externo puede alterar o limitar el rendimiento de los datos. Sin embargo, los sistemas on‑premises requieren gestión de hardware, mantenimiento continuo y protección física. Una copia local por sí sola no puede sobrevivir a un incendio, robo o pérdida del sitio, por lo que debe combinarse con una copia fuera del sitio.

Limite quién puede llegar a los datos y verifique cada solicitud. La autenticación multifactor, los permisos basados en roles y los tokens de seguridad mantienen fuera a los usuarios no autorizados. Trate el acceso como algo que hay que demostrar, no asumir, y revise los permisos con regularidad para que las cuentas inactivas y los privilegios obsoletos nunca se conviertan en una puerta abierta.

El almacenamiento de copias de seguridad en la nube se ejecuta en servidores remotos, lo más habitual de proveedores de nube pública como AWS, Azure o Google Cloud, ofreciendo escalabilidad elástica y redundancia geográfica inmediata. Sin embargo, restaurar terabytes puede ser lento, especialmente cuando aplican límites de ancho de banda. El control también se comparte; la disponibilidad, el cifrado y la retención dependen del proveedor.

Cifre los datos en reposo y en tránsito utilizando un estándar sólido y vigente como AES-256. El cifrado protege la confidencialidad: si se roba una copia, permanece ilegible sin las claves. Es un control necesario, pero no hace nada para impedir la eliminación o la pérdida.

El almacenamiento híbrido de copias de seguridad combina el rendimiento local con la escalabilidad de la nube. Los datos recientes o de misión crítica permanecen on‑premises para una recuperación rápida, mientras que las copias más antiguas o inmutables van a la nube para protección fuera del sitio. Este enfoque por capas combina restauraciones de baja latencia para incidentes cotidianos con aislamiento basado en la nube para la defensa frente al ransomware.

La Inmutabilidad Absoluta en tu capa de copia de seguridad on‑premises incrementa enormemente la seguridad de la estrategia híbrida de backup al garantizar que los atacantes no puedan modificar ni eliminar los datos de copia de seguridad on‑prem.

¿Es tu almacenamiento de objetos local absolutamente inmutable?

El 66 % de las organizaciones ha informado de al menos un ataque de ransomware en los últimos dos años [1], y el 96 % de esos ataques se dirigió contra las copias de seguridad para impedir la recuperación y forzar el pago del rescate. [2]

Para protegerse contra el ransomware, los datos de las copias de seguridad deben ser inmutables, a fin de garantizar que no puedan modificarse ni eliminarse una vez registrados.

Pero no todas las soluciones de almacenamiento de objetos que afirman ofrecer inmutabilidad realmente la proporcionan. Si los datos «inmutables» pueden ser sobrescritos por un administrador de copias de seguridad o de almacenamiento, un proveedor o un atacante, entonces no puede considerarse una solución de almacenamiento absolutamente inmutable.

La única vía garantizada para la recuperación tras un ataque de ransomware es disponer de un almacenamiento de copias de seguridad con inmutabilidad absoluta. Esto significa que nadie, ni siquiera el administrador con más privilegios o un atacante con acceso al almacenamiento de copias de seguridad, puede modificar o eliminar los datos.

La inmutabilidad absoluta solo se puede lograr utilizando un sistema de almacenamiento de copias de seguridad que sea «seguro por diseño», con acceso cero para realizar acciones destructivas, y este acceso cero debe verificarse mediante pruebas realizadas por terceros. En el caso de los dispositivos de copias de seguridad y los sistemas de almacenamiento, el almacenamiento de objetos S3 es la única forma de lograrlo.
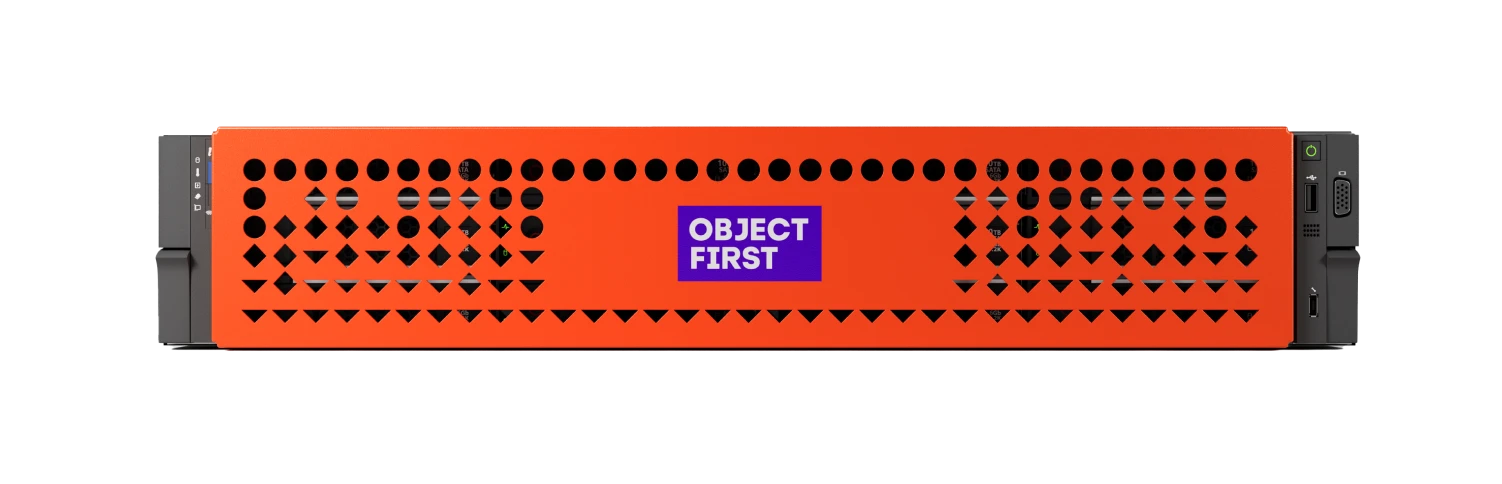
Almacenamiento de objetos S3 local para Veeam con inmutabilidad absoluta

Object First proporciona almacenamiento de backup seguro, simple y potente para clientes de Veeam sin necesidad de conocimientos avanzados de seguridad. Su almacenamiento inmutable para educación ha demostrado su seguridad y fiabilidad a escala empresarial, con capacidades validadas continuamente mediante pruebas de terceros.

Cuando —no si— el ransomware ataque, el futuro de tu negocio, tu reputación y tu carrera están en juego.resiliencia comprobada frente a ransomware, asegurando la continuidad académica durante ciberataques.

Reserva una demo

Referencias

[1] ESG. "2025 Recommended Backup Strategies." Object First. https://objectfirst.com/blog/esgs-2025-recommended-backup-strategies/ 

[2] Veeam. "Ransomware Encryption and Backup Data." https://www.veeam.com/blog/ransomware-encryption.html